IT-индустрия переживает кризис и все остальные сферы вслед за ней. Некоммерческий сектор, к сожалению, не исключение — не открываются сайты, теряются данные и архивы, «отваливаются» сервис-боты и так далее. И благополучатели, и доноры, и сотрудники уже ощущают на себе последствия, но что будет дальше и как защитить организацию и ее данные — об этом «Журнал о благотворительности» поговорил с IT-экспертами, которые много лет работают в «третьем секторе».
Что происходит
В октябре из-за атак беспилотников пострадали несколько ключевых дата-центров Яндекса, Сбера и VK, что потянуло за собой перебои в работе многих сервисов и сайтов. В частности, тогда не работал Timepad, веб-сервис для продвижения в том числе некоммерческих мероприятий, упали сайты «Добро.рф» и Фонда президентских грантов, который из-за этого на целый месяц продлил прием заявок на конкурс.
Проблема в том, что все лежит если не в одной, то в нескольких больших корзинах, — говорит Сергей Исаков, руководитель «Моста данных», 13 лет занимается CRM и данными для НКО. Сайты, CRM, почта большинства организаций размещены у небольшого числа провайдеров, а внутри провайдера — часто в одном дата-центре. Пока дата-центр работает, это незаметно. Когда он падает — от пожара, аварии питания, атаки или ошибки персонала, — вместе с ним разом падают тысячи сайтов.
«Так уже было в 2017 году: отвалился хостинг «Мастерхост», у которого все было в одном дата-центре, и я был свидетелем, как НКО четыре дня сидела без сайта. Четыре дня для фонда — это четыре дня без онлайн-пожертвований и с вопросами доноров «вы вообще живы?», — вспоминает Сергей.
Казалось бы, можно сослаться на реалии работы в России, но эти проблемы в IT носят куда более масштабный характер. Пару недель назад уязвимости нашли в PHP, скриптовом языке, который используют больше половины всех сайтов мирового интернета, включая Википедию и популярные онлайн-магазины. Команда безопасности PHP уже на следующий день залатала дыры, выпустив обновление, но далеко не все пользователи так быстро устанавливают обновления, так что злоумышленникам еще есть где разгуляться.
«Найденные уязвимости затрагивали механизмы работы с памятью и внутренним состоянием запросов, то есть опасная ошибка могла находиться не в коде конкретного сайта, а на более глубоком уровне — в программной платформе, на которой работают тысячи сайтов», — объясняет Юлия Селезень, руководитель образовательных проектов в Центре культурных, образовательных и социальных проектов «Клуб добрых друзей города», IT-волонтер.
Во многом «виноват» искусственный интеллект. «ИИ изменил разработку: код теперь пишут быстрее, а программ с открытым исходным кодом становится больше. Но теми же инструментами пользуются и злоумышленники — программы автоматически ищут на сайтах уязвимости, то есть ошибки, через которые можно получить доступ к сайту», — говорит Андрей Ладейщиков, руководитель проектов «Миксплат» (компания предоставляет сервис эквайринга для сбора пожертвований онлайн).
Сергей Исаков приводит следующие цифры: по данным Google Threat Intelligence Group в пересказе SecurityLab, в январе 2026 года раскрыто около 5 тыс. уязвимостей (CVE), в июле — больше 10 тыс. Microsoft в сентябре 2026 года выпустила исправления сразу для рекордного количества уязвимостей — 974. По статистике провайдера решений для управления кибер-безопасностью VulnCheck, число опубликованных уязвимостей выросло 45%, при этом реально используемых в атаках — на 10%, а в среднем время между публикацией уязвимости и первой атакой сократилось со 120 дней в 2025 году до 80 дней в первом полугодии 2026 года.
Уже в начале ноября, буквально пару дней назад, кибератаке подвергся крупный облачный провайдер Beget, к которому переезжали многие организации после падения зон Яндекса. Причем самое плохое в этой ситуации то, что хакеры, судя по всему, смогли уничтожить бинарные бэкапы VPS, то есть резервная копия, которая сохраняет абсолютно все содержимое виртуального сервера (еще есть файловый бэкап — резервные копии отдельных папок и компания не теряет надежды частично восстановить данные оттуда).
«Если у НКО нет независимых резервных копий, она оказывается полностью зависима от того, какие данные сумел сохранить провайдер и сможет ли он их восстановить», — резюмирует Юлия Селезень.
Есть еще один системный фактор, влияющий на IT-индустрию в целом, а не только в последний месяц — глобальный недостаток мощностей в дата-центрах (ЦОД), — напоминает Федор Моросеев, директор ООО «Цифровая Протопия», эксперт в области сообществ и создания IT-решений для НКО. Причина та же: развитие ИИ, потребности в мощностях, оборудовании, чипах растут быстрее, чем энергетические компании успевают подвести к ЦОД новые линии электропередач и подстанции.
Как это влияет на НКО
«У нас все было в Yandex Cloud. Когда все это случилось, то отъехал сайт, все боты, большинство ИИ-агентов, но через пару дней все подняли», — говорит Дмитрий Иоффе, основатель экологического проекта «Чистые игры». У организации есть IT-директор, и сам Дмитрий погружен в тему IT, в частности, создал сервис «ГрантоРез» для оценки грантовых заявок ИИ-инструментами. Так что компетенций этому НКО хватило.
«У нас проблемы были — часть медиатеки работала через Beget и сильно тормозила. В итоге уехали от них куда-то еще, у нас отличные айтишники, они быстро справились. На все про все ушло двое суток и полдня работы одного очень квалифицированного человека», — написал в «причини_чате» ( сообществе сотрудников и волонтеров НКО) Владимир Берхин, президент фонда «Предание», у которого крупнейшая в Рунете коллекция православного аудио- и видеоконтента.
Невероятно повезло АНО «Гудсерфинг», объединяющему два проекта: одноименный сервис, который помогает находить волонтерские экспедиции и стажировки, чтобы путешествовать, помогать и менять мир; и «Волонтеры истории» — движение, которое развивает волонтерскую деятельность в области сохранения и популяризации российской истории. Оба проекта имеют большую базу данных и веб-сайты, которые «упали» вместе с дата-центрами Яндекса.
«В первый раз они упали, но быстро встали. Мы тогда не стали ничего предпринимать. Во второй раз сервисы Яндекса лежали довольно долго, и мы решили переехать. Переехали в Beget. Но как только Яндекс восстановил работу — вернулись к ним. Буквально за несколько дней до атаки Beget. Несмотря на недельный простой и трудный переезд с места на место, думаю, мы легко отделались», — вспоминает Илья Попов, директор и основатель АНО «Гудсерфинг».
Многие НКО используют Yandex Cloud в рамках гранта от социального проекта Яндекса фонда «Помощь рядом». Все отмечают, что команда фонда довольно быстро вышла на связь с грантополучателями: сначала просто уточнили информацию о потерях, выдали «кодовое слово» для приоритетного рассмотрения заявок на переезд на партнерские платформы, а потом предложили компенсацию потерь.
«Мы запустили программу компенсаций для НКО, которым после инцидента пришлось оплачивать серверы, хранилища или работу специалистов за период 8 октября – 30 ноября. Заявки принимаем до 30 ноября, необходимо приложить счета и подтверждения оплаты на организацию. Ориентировочный размер компенсации — до 100 тыс. рублей», — говорится в сообщении фонда «Помощь рядом».
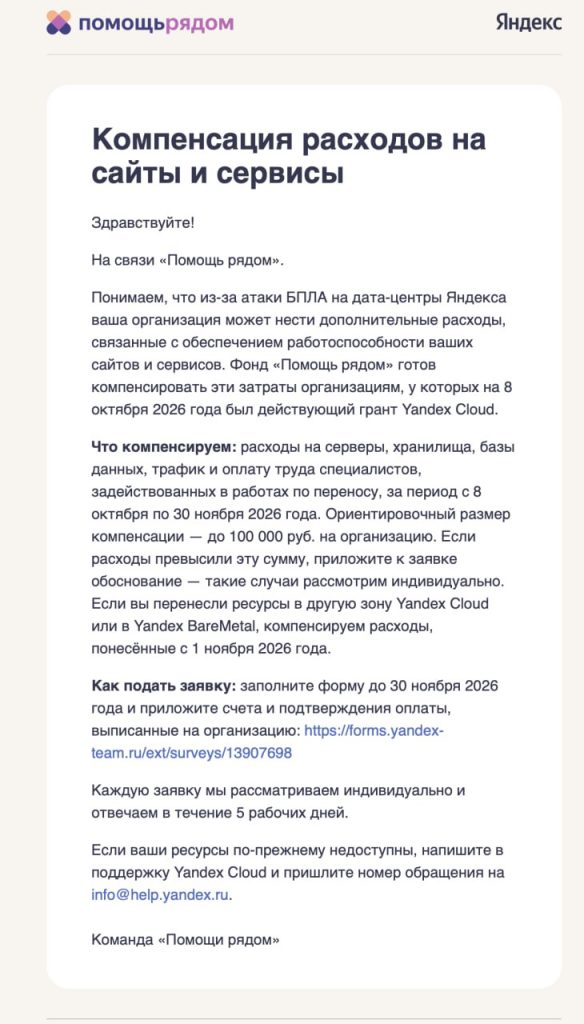
Из опрошенных «Журналом о благотворительности» НКО несколько сказали, что обратятся к Яндексу за компенсацией, но другие оценили потери как несущественные или оформили затраты так, что они не подпадают под программу.
По данным «Миксплат», каждый десятый сайт фонда размещен на Beget, и 2 ноября сайты этих фондов перестали открываться и оставались недоступны больше суток. При этом почти у 9 из 10 сайтов, которые перестали работать, DNS (система, которая преобразует буквенные адреса сайтов в числовые IP-адреса) тоже находился у Beget, а значит, перенаправить посетителей на другой сервер было нельзя. Только у 3 фондов из 100 DNS обслуживают две разные компании. За месяц хотя бы один сбой произошел у 40% сайтов фондов.
«Одна из возможностей сервиса «Миксплат Плюс» заключается в регулярной проверке сайта фонда. Чаще всего проверки находят устаревшее программное обеспечение: старые версии системы управления сайтом, дополнений к ней и программ на сервере. Реже встречаются более опасные ошибки. Например, мы несколько раз обнаруживали в открытом доступе копии файлов с настройками сайта, в которых хранились пароли. Находили и открытые журналы действий сайта. По ним злоумышленник может понять, как устроен сайт и где у него слабые места. Обычно такие файлы остаются после обновления или переноса сайта», — приводит данные Андрей Ладейщиков, «Миксплат».
Для тех НКО, которые не делают бэкапов или делают их нерегулярно, в надежде на резервные копии провайдеров: атаки на дата-центры означают потерю сайтов, а вместе с ними и данных подопечных. Причем не важно, реальные ли это атаки с пожарами или кибер-атаки, взламывающие инфраструктуру.
«Сами странички с дизайном и информацией еще кое-как можно восстановить через сайт Wayback Machine, но не больше, — говорит Юлия Селезень и приводит пример, как после пожара в ЦОД «Яндекса» помогала одной НКО найти их бэкапы в Yandex Cloud: «Там оказалась классическая ситуация: сайт делали и настраивали волонтеры. Правила резервного копирования вроде бы были настроены, но привязка к диску для бэкапов отвалилась еще в конце прошлого года. В итоге все данные подопечных за этот год восстановить не удалось».
Большинство НКО, за исключением разве что самых крупных фондов, не могут позволить себе штатного системного администратора или IT-специалиста, а значит, работают с волонтерами или внештатниками, которых привлекают по мере необходимости.
«Само по себе IT-волонтерство — это прекрасно. Тот же самый PHP Foundation, когда говорил о найденной уязвимости, рассказал, что в подготовке обновлений участвовали как оплачиваемые разработчики, так и волонтеры. Огромное количество библиотек и программных инструментов создается и поддерживается независимыми разработчиками, в том числе на добровольных началах. Это очень важный и ценный вклад, мы с вами даже не представляем зачастую, что пользуемся продуктом, который создали волонтеры», — говорит Юлия Селезень. Проблемы, по ее словам, начинаются тогда, когда у волонтеров заканчиваются силы или время, а сотрудники НКО перегружены, не осведомлены или им не хватает нужных навыков, чтобы отслеживать все эти потребности в бэкапах и обновлениях.
| Цифровая зрелость НКО — 55% НКО оценивают цифровые компетенции команды как базовые или низкие; — 28% отмечают нехватку технических специалистов и экспертов для обучения; — 34% называют высокую стоимость ПО и услуг внешним барьером цифровизации; — 20% указывают на отсутствие четкой стратегии цифровизации. Источник: Исследование фонда Потанина и НАФИ, сентябрь 2026 года |
При этом, по мнению эксперта, потеря сайта, доступа к нему или его полное обнуление — далеко не самый страшный сценарий для организации. Куда хуже, если НКО продолжит работать как ни в чем не бывало, не понимая, что злоумышленники получили доступ к сайту.
Сценарии могут быть следующими: во-первых, злоумышленники могут украсть базу данных и использовать ее, например, для рассылки фишинговых писем от имени НКО. «В таком случае организация не только несет чудовищные репутационные риски, но и сталкивается с законодательством страны», — подчеркивает Юлия.
Во-вторых, злоумышленники могут незаметно изменить сайт. Подмена данных, провокации, замена реквизитов, размещение фишинговых ссылок — реальная угроза.
В-третьих, могут уничтожить или зашифровать данные. По словам Юлии, сценарий с зашифровкой встречается в мировой практике чаще, поскольку позволяет шантажировать организацию, особенно это критично для медицинских организаций.
Что дальше
«Нас ждет просто очередной виток подорожания хостинга и облаков», — считает Сергей Исаков, «Мост данных». Оборудования не хватает, особенно видеокарт и памяти. Мощности дата-центров и так расписаны, а сейчас государство обязало еще и резервировать 10% этих мощностей под нужды государства (Указ Президента РФ № 802 от 2 ноября 2026 года). Практический вывод для НКО — заложить в бюджет рост цен на ИТ-инфраструктуру и не держать все у одного провайдера в одном месте.
«Типичный вопрос, который мне сейчас задают фонды: «CRM у нас в Яндексе, сайт в VK — куда все переносить, кто следующий?» Угадать нельзя. Правильный вопрос — не «куда переехать навсегда», а «где лежит моя вторая копия». Провайдер по закону о персональных данных должен сказать, по какому адресу стоят его серверы, — спросите. И держите копию у другого провайдера и в другом регионе», — советует Сергей.
Оборудование дорожает во всем мире. Например, один из крупнейших европейских хостингов в этом году поднял цены на новые серверы в среднем вдвое. «Сервер, который у него стоит около 2 400 рублей в месяц, у российского провайдера обходится примерно в тысячу рублей», — подсчитал Андрей Ладейщиков.
Еще одна проблема, которая может повлечь за собой резервирование доли мощностей под государственные информационные системы — формируется список критически важных сервисов, которые в приоритете получают доступ к мощностям, и всех остальных по остаточному принципу. «Боюсь, НКО будут как раз в этом остаточном списке», — сетует Федор Моросеев.
Высокие риски лежат в области атак через учетные записи поставщиков услуг, фишинга, поддельных письмах и мошенничестве. «В последние месяцы мы видим новости о взломах крупнейших мировых платформ как с ИИ, так и с помощью социальной инженерии — речь о действительно хорошо защищенных платформах и специалистах высокого класса, которых обманули теми или иными способами. Поэтому каждый сотрудник НКО сейчас должен быть особенно внимателен», — советует Юлия Селезень.
На IT-рынке происходит достаточно планомерная перестройка процессов, которую эксперты ожидали еще несколько лет назад, поэтому среди специалистов паники нет, — подчеркивает Федор Моросеев. Ключевая проблема сейчас в том, что этих самых специалистов катастрофически не хватает и простая поддержка сайта уже перестает быть рутинной задачей, потому что квалифицированного специалиста на эту задачу не найти, а неквалифицированный с ней не справится.
5 шагов: что делать прямо сейчас и с прицелом на будущее
Все опрошенные «Журналом о благотворительности» эксперты сходятся во мнении, что первый шаг, который должны сделать руководители НКО, — это осознать, что IT-инфраструктура жизненно необходима организации. Если посмотреть на данные исследования цифровой грамотности российских НКО, проведенного Фондом Потанина и Аналитическим центром НАФИ, то можно сделать вывод, что в основном технологии используются как маркетинговый инструмент, то есть для производства и продвижения контента. Об аналитике, хранении данных и выстраивании внутренних IT-процессов задумываются немногие.
«Придется НКО разбираться в IT, не на том уровне, к которому НКО привыкли, вникать в то, во что не хочется вникать. Но, надо сказать, что бизнес тоже пытается разобраться в IT и у всех получается, так что мы здесь в общем тренде», — успокаивает Федор Моросеев.
1. Бэкапы и еще раз бэкапы
Вот список вопросов, на которые как можно скорее нужно найти ответы:
— Делаются ли в принципе резервные копии?
— Если да, то где хранятся?
— Кто имеет к ним доступ?
— Отделены ли резервные копии от основной инфраструктуры?
— Когда последний раз проверялось восстановление?
Необходимо утвердить расписание создания бэкапов и правила их хранения. В частности, держать копии в двух местах: у основного провайдера и у другого, в другом регионе. Важно не перестараться и помнить, что базы с персональными данными — доноров, подопечных, волонтеров — должны храниться в России (152-ФЗ).
Первым делом включите встроенный бэкап хостинга или сервера: иногда это просто «галочка» в панели управления, которую нужно поставить. Но может быть помимо «галочки» потребуется настроить расписание, ключи доступа, указать, какие именно данные нужно сохранять и так далее. Возможно, это увеличит тариф на несколько сотен рублей в месяц, зато защитит и от внутренней ошибки, и от поломки сервера. Обязательно следует убедиться, что копии действительно создаются, а не просто соответствующая функция «включена в тариф».
Затем следует создать копию у другого провайдера: поставить на сайт плагин или модуль резервного копирования. Благодаря этому плагину копии автоматически будут отправляться в облачное хранилище (так называемое S3-хранилище) другого провайдера. Цены на эту услугу небольшие — несколько рублей за ГБ в месяц.
«Для самых тревожных, как я сама — хотя знаю, что коллеги со мной могут не согласиться — я могу рекомендовать регулярные значимые базы хранить на внешнем носителе в зашифрованном виде, а еще лучше — в сейфе организации», — смеется Юлия Селезень.
Что касается частоты создания резервных копий, то минимум — раз в сутки. Но одной копии «за вчера» мало, подчеркивает Сергей Исаков, потому что проблему часто замечают не сразу — вирус, случайно удаленные записи, сломанная доработка. Поэтому в корпоративной практике хранят копии разной давности: за 1, 3, 7, 14, 30 и 90 суток. Тогда, даже если ошибку обнаружили через месяц, есть к чему вернуться. Хорошо, если хотя бы часть этих копий лежит у разных провайдеров.
Нельзя успокаиваться только на том факте, что резервные копии есть, нужно регулярно проверять, рабочие ли они, получится ли вообще из них что-то «поднять», — сходятся в рекомендациях все эксперты. Это тоже нужно делать системно и регулярно.
«Разместите сайт у одной компании, DNS у другой, а резервные копии в третьем месте. Тогда, если хостинг перестанет работать, сайт можно будет запустить из резервной копии у другого провайдера и изменить адрес в DNS. На это уйдут минуты, а не сутки», — советует Андрей Ладейщиков.
2. Базовая цифровая гигиена
— Выдавайте каждому сотруднику и подрядчику отдельный логин. Если человек перестал работать с фондом, закрывайте ему доступ в тот же день.
— Включите двухфакторную аутентификацию с кодом из SMS или приложения везде, где можно управлять сайтом, доменом и почтой.
— Не оставляйте на сайте служебные файлы: копии настроек, архивы и журналы.
— Пароли от зашифрованных данных и резервных копий не должны храниться с ними в одном месте.
3. Регулярная проверка на уязвимости
Если нет волонтера-эксперта в команде и денег на привлечение специалиста, то на помощь может прийти искусственный интеллект.
«ИИ сейчас позволяет решать такие задачи довольно просто. Например, можно использовать промпт: проведи аудит безопасности нашей системы, учитывай все случаи взломов, которые появлялись в СМИ и социальных сетях за последние полгода», — поделился опытом Дмитрий Иоффе. Он рекомендует использовать для этого более продвинутые ИИ-модели, они показывают лучшие результаты и по бенчмаркам, и по опросам пользователей. Стоят они около $20 (около 1600 рублей по курсу на 4 ноября 2026 года), главная проблема — не всегда есть возможность оплатить их из России, а некоторые сервисы, например, Claude Code, подпадают под санкции и блокируют российские аккаунты. «Но буквально на прошлой неделе появилась возможность оплатить картой МИР китайскую ИИ-модель Kimi. Она пока медленная, но подающая надежды», — добавляет Дмитрий.
«Ни в коем случае не передавайте ИИ критические доступы, прежде всего root-доступ от хостинга или сайта», — предостерегает Федор Моросеев.
4. Стратегические решения: деньги
— Нужно заложить в фандрайзинговый план деньги на IT-надежность. Нужны гонорары специалистам, а лучше штатный сотрудник, потребуется платить за хранение резервных копий, за повышение IT-компетенций команды, кому-то может быть удастся найти средства для создания собственного небольшого локального центра обработки данных (дата-центра). «К сожалению, в сфере НКО сейчас нет грантов, направленных чисто на инфобез и повышение надежности IT-инфраструктуры», — отмечает Федор Моросеев.
— Сам фандрайзинг тоже должен быть распределенным: чтобы если падает один инструмент, легко можно было переключиться на другой. Например, можно создать страницу сбора на благотворительной платформе, а в случае падения сайта отправлять донорам QR-код и ссылку сразу на страницу оплаты у платежного оператора.
5. Стратегические решения: управление
— Смотреть на IT-направление как на процесс со своими ответственными, KPI, результатами и рисками.
«Нужно хорошо понимать свои процессы и уметь их выразить так, чтобы даже при потере каких-то ключевых ресурсов эта потеря была восполнима», — подчеркивает Федор Моросеев. В частности, если говорить о цифровой гигиене (см. пункт 2) она должна быть формализована. Необходимо составить регламент действий сотрудника, отвечающего за логины, пароли, почты. Этот регламент должен быть простым и понятным для каждого сотрудника.
— Подготовить аварийный сценарий. Определить, как продолжить работу и информировать людей, если сайт, почта или база данных окажутся недоступны на несколько дней и больше. При работе с подопечными здесь важно всегда иметь аварийные контакты.
«Важно заранее понимать, что организация будет делать в первые часы после аварии: кто связывается с провайдером, кто проверяет сохранность данных, кто информирует сотрудников и благополучателей и кто принимает решение о запуске восстановления. В критический момент на выяснение этих вопросов может просто не оказаться времени», — объясняет Юлия Селезень.
— Не забывайте про IT в риск-менеджменте НКО. Очень часто, анализируя слабые места, (например, при написании грантовых заявок), организации говорят о том, что могут потерять доноров или часть команды, но почти не упоминают IT-риски. Теперь без этого не обойтись.


